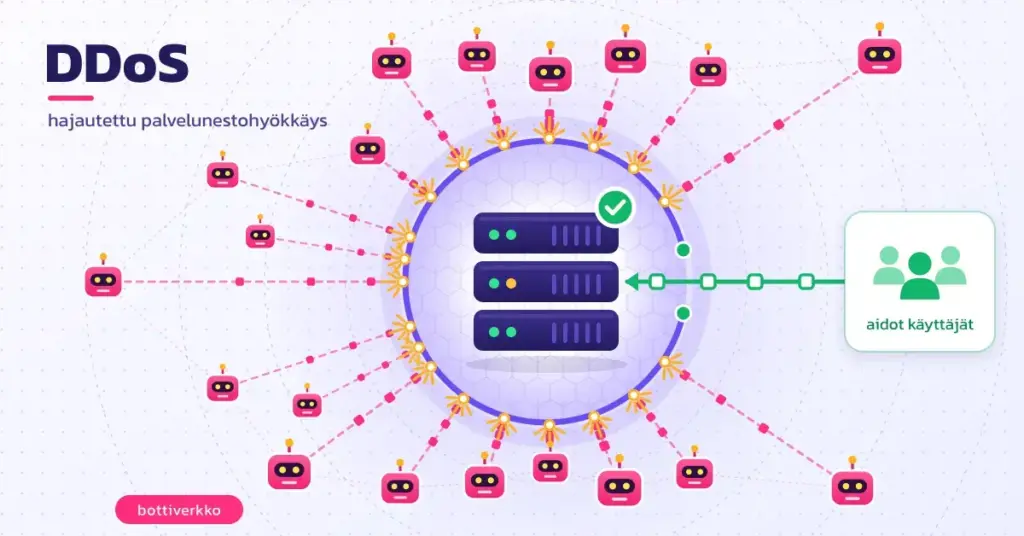
DDoS-hyökkäys eli hajautettu palvelunestohyökkäys on verkkohyökkäys, jossa verkkosivusto tai palvelin tukitaan valtavalla määrällä keinotekoista liikennettä useasta eri lähteestä samanaikaisesti. Tavoitteena ei yleensä ole varastaa tietoja, vaan kaataa palvelu tai hidastaa se käyttökelvottomaksi, jolloin aidot käyttäjät eivät pääse sivustolle.
Pikafaktat
- Mikä: Hajautettu palvelunestohyökkäys (DDoS)
- Nimi englanniksi: Distributed Denial of Service
- Kohde: Verkkosivustot, palvelimet ja verkkopalvelut
- Toimintatapa: Palvelun tukkiminen liikennetulvalla useasta lähteestä (bottiverkko)
- Päätyypit: Volumetriset, protokolla- ja sovelluskerroksen hyökkäykset
- Tavoite: Estää palvelun saatavuus – ei yleensä tietovarkaus
- Laillisuus Suomessa: Rangaistava teko (rikoslain 38 luku)
- Yleisimmät suojauskeinot: CDN, palomuuri ja WAF, liikenteen suodatus (scrubbing) sekä pyyntöjen rajoittaminen
Mikä on DDoS-hyökkäys?
Lyhenne DDoS tulee englannin sanoista Distributed Denial of Service, suomeksi hajautettu palvelunestohyökkäys. Kyse on tahallisesta yrityksestä estää verkkopalvelun normaali toiminta tukkimalla se liikenteellä. Kun sivustolle lähetetään yhtä aikaa niin paljon pyyntöjä, että palvelin tai verkkoyhteys ei enää ehdi käsitellä niitä, sivusto hidastuu, näyttää virheilmoituksia tai lakkaa vastaamasta kokonaan.
Palvelimella on aina rajallinen määrä resursseja: verkkokaistaa, muistia ja laskentatehoa. DDoS-hyökkäys pyrkii kuluttamaan jonkin näistä resursseista loppuun. Toisin kuin tietomurrossa, hyökkääjä ei yleensä murtaudu järjestelmään eikä vuoda tietoja – tavoitteena on nimenomaan saatavuuden estäminen, ei salassapidon rikkominen.
DoS vai DDoS – mikä on ero?
Tavallinen palvelunestohyökkäys (DoS) tulee yhdestä lähteestä, esimerkiksi yhdeltä tietokoneelta tai yhdestä verkko-osoitteesta. Sellaisen torjuminen on suhteellisen helppoa, koska haitallisen liikenteen lähde voidaan tunnistaa ja estää.
Hajautetussa hyökkäyksessä (DDoS) liikenne tulee samanaikaisesti sadoista, tuhansista tai jopa miljoonista eri lähteistä. Koska pyyntöjä sataa kaikkialta, yksittäisen osoitteen estäminen ei auta ja hyökkäyksen erottaminen aidosta liikenteestä on huomattavasti vaikeampaa. Juuri hajautus tekee DDoS-hyökkäyksestä tehokkaan ja vaikeasti torjuttavan.
Näin DDoS-hyökkäys toimii
Suurin osa nykyisistä hyökkäyksistä toteutetaan niin sanotulla bottiverkolla. Bottiverkko (englanniksi botnet) on joukko haittaohjelmalla saastutettuja laitteita, joita hyökkääjä ohjaa salaa yhdestä paikasta. Laitteiden omistajat eivät yleensä tiedä, että heidän koneensa osallistuu hyökkäykseen – tällaisia kaapattuja laitteita kutsutaan joskus zombie- tai orjakoneiksi.
Bottiverkkoon voi kuulua tavallisten tietokoneiden lisäksi kotireitittimiä, valvontakameroita ja muita verkkoon kytkettyjä IoT-laitteita (esineiden internet), joiden tietoturva on usein heikko ja joissa on yhä käytössä tehtaan oletussalasana. Tunnetuin esimerkki on Mirai-bottiverkko, joka kaappasi lukuisia huonosti suojattuja IoT-laitteita ja aiheutti laajan häiriön, jonka seurauksena monet suuret verkkopalvelut olivat tilapäisesti tavoittamattomissa.
Hyökkäyksen kulku on karkeasti seuraava:
- Hyökkääjä saastuttaa haittaohjelmalla suuren määrän laitteita ympäri maailmaa.
- Laitteet jäävät odottamaan komentoja ja muodostavat yhdessä bottiverkon.
- Komennolla kaikki laitteet alkavat samanaikaisesti lähettää liikennettä yhteen kohteeseen.
- Kohteen verkkoyhteys tai palvelin ylikuormittuu, eivätkä aidot käyttäjät pääse palveluun.
Hyökkäyksiä myydään nykyään myös palveluna: niin kutsutut booter- tai stresser-palvelut tarjoavat maksua vastaan valmiin hyökkäysalustan, jolloin tekijältä ei vaadita teknistä osaamista. Tämä on osaltaan lisännyt hyökkäysten määrää – vaikka tällaisten palvelujen tilaaminen ja käyttö on rikos.
DDoS-hyökkäysten päätyypit
Hyökkäykset jaetaan yleensä kolmeen pääluokkaan sen mukaan, mihin verkon kerrokseen ne kohdistuvat. Käytännössä samassa kampanjassa voidaan yhdistellä useaa tyyppiä niin sanotuksi monivektoriseksi hyökkäykseksi.
Vertailu
| Tyyppi | Kohde | Mittayksikkö | Esimerkki | Tavoite |
|---|---|---|---|---|
| Volumetrinen hyökkäys | Verkkokaista (taso 3–4) | Bittiä sekunnissa (Gbit/s) | UDP-tulva, DNS-vahvistus | Tukkia verkkoyhteys liikennemäärällä |
| Protokollahyökkäys | Yhteyksien käsittely (taso 3–4) | Paketteja sekunnissa | SYN-tulva | Kuluttaa palvelimen yhteysresurssit |
| Sovelluskerroksen hyökkäys | Verkkosivu tai sovellus (taso 7) | Pyyntöjä sekunnissa | HTTP-tulva | Ylikuormittaa sovellus aidoilta näyttävillä pyynnöillä |
Volumetriset hyökkäykset
Volumetriset hyökkäykset yrittävät tukkia kohteen verkkokaistan pelkällä liikennemäärällä. Tällaista hyökkäystä mitataan bitteinä sekunnissa (esimerkiksi gigabittiä, Gbit/s). Tyypillinen esimerkki on UDP-tulva tai niin sanottu DNS-vahvistushyökkäys, jossa pieni määrä kyselyitä saadaan monistumaan valtavaksi liikennevirraksi. Tämä on yleisin hyökkäystyyppi.
Protokollahyökkäykset
Protokollahyökkäykset eivät kuluta kaistaa vaan palvelimen tai verkkolaitteen kykyä käsitellä yhteyksiä. Niitä mitataan paketteina sekunnissa. Klassinen esimerkki on SYN-tulva, jossa avataan jatkuvasti uusia yhteyspyyntöjä viemättä niitä loppuun, jolloin palvelimen yhteystaulut täyttyvät puolivalmiista yhteyksistä.
Sovelluskerroksen hyökkäykset
Sovelluskerroksen eli tason 7 hyökkäykset kohdistuvat suoraan verkkosivuun tai sovellukseen, esimerkiksi raskailla HTTP-pyynnöillä. Niitä mitataan pyyntöinä sekunnissa. Nämä hyökkäykset ovat erityisen hankalia, koska yksittäiset pyynnöt näyttävät täysin aidoilta ja ne on vaikea erottaa oikeista käyttäjistä.
Miksi DDoS-hyökkäyksiä tehdään?
Palvelunestohyökkäyksen takana voi olla monenlaisia motiiveja. Yleisimpiä syitä ovat:
- Kiristys: hyökkääjä kaataa palvelun tai uhkaa sillä ja vaatii rahaa, usein kryptovaluuttana, hyökkäyksen lopettamiseksi.
- Aktivismi ja poliittinen vaikuttaminen: hyökkäyksillä pyritään hiljentämään tai häiritsemään tietyn organisaation tai valtion palveluita.
- Kilpailu ja kiusanteko: kilpailijan verkkokaupan kaataminen ruuhka-aikaan tai pelipalvelimen häiritseminen.
- Peiteliike: näkyvä hyökkäys voi viedä puolustajan huomion, kun taustalla yritetään toista murtoa.
Yhteistä näille on, että hyökkäys kohdistuu palvelun saatavuuteen. Palvelunestohyökkäysten keskimääräinen volyymi on ollut viime vuosina tasaisessa kasvussa.
Onko DDoS-hyökkäys laitonta?
On. Suomessa palvelunestohyökkäys on rangaistava teko. Rikoslain 38 luvussa säädetään muun muassa tietoliikenteen häirinnästä ja tietojärjestelmän häirinnästä, joiden tunnusmerkistön palvelunestohyökkäys voi täyttää. Perusmuodosta voidaan tuomita sakkoon tai vankeuteen enintään kahdeksi vuodeksi, ja törkeässä tekomuodossa – esimerkiksi kun häiritään yhteiskunnan kannalta tärkeää palvelua – rangaistus voi olla vankeutta enintään viisi vuotta. Myös teon yritys on rangaistava.
Laitonta on myös tilata hyökkäys toiselta tai käyttää maksullista booter- tai stresser-palvelua, vaikka itse ei kirjoittaisi riviäkään koodia. Kansainväliset viranomaiset ovat viime vuosina sulkeneet useita tällaisia hyökkäyspalveluita ja pyrkineet saattamaan myös niiden käyttäjiä vastuuseen. Jos joudut hyökkäyksen kohteeksi, kyseessä on rikos, josta voi tehdä rikosilmoituksen poliisille.
Näin suojaat verkkosivuston DDoS-hyökkäyksiltä
Yksittäistä, kaiken kattavaa suojaa DDoS-hyökkäyksiä vastaan ei ole, vaan suojautuminen rakentuu useasta päällekkäisestä kerroksesta. Keskeisimmät keinot ovat:
- DDoS-suojaus ja liikenteen suodatus: erikoistuneet suojauspalvelut ohjaavat liikenteen niin sanottujen puhdistuskeskusten (scrubbing) läpi, jotka erottavat haitallisen liikenteen aidosta ja päästävät vain puhtaan liikenteen palvelimelle.
- Sisällönjakeluverkko: hajautettu verkko vaimentaa liikennepiikkejä jakamalla kuorman useille palvelimille. Lue tarkemmin, mikä on CDN ja miten se nopeuttaa ja suojaa sivustoa.
- Palomuuri ja WAF: verkkosovelluspalomuuri (WAF) suodattaa haitallisia pyyntöjä sovellustasolla. Perusperiaatteet selviävät oppaasta, jossa kerrotaan, mikä on palomuuri ja miten se suojaa verkkoa.
- Pyyntöjen rajoittaminen (rate limiting): yhden lähteen tekemien pyyntöjen määrää rajataan, jolloin yksittäinen kone ei voi ruuhkauttaa palvelua.
- Riittävä kapasiteetti ja skaalautuvuus: joustava pilvipalvelu voi kasvattaa kapasiteettia automaattisesti hetkellisen kuormituspiikin aikana.
- Hosting-palvelu, jossa suojaus on mukana: monet palveluntarjoajat torjuvat suuren osan hyökkäyksistä jo verkkotasolla, ennen kuin ne ehtivät asiakkaan sivustolle.
- Laitteiden ja ohjelmistojen päivittäminen: pitämällä omat laitteet ajan tasalla ja vaihtamalla oletussalasanat estät niiden kaappaamisen bottiverkkoon. Luotettava ilmainen virustorjunta auttaa torjumaan saastumista.
Varmista myös, että valitsemasi palveluntarjoajan sopimukseen sisältyy DDoS-torjunta.
Mitä tehdä, jos sivusto joutuu hyökkäyksen kohteeksi?
Jos epäilet, että sivustosi on parhaillaan DDoS-hyökkäyksen kohteena, toimi rauhallisesti ja järjestelmällisesti:
- Varmista tilanne: tarkista, johtuuko hitaus tai katko todella liikennepiikistä eikä esimerkiksi palvelimen omasta viasta.
- Ota yhteys palveluntarjoajaan: hosting-yrityksellä tai operaattorilla on parhaat keinot suodattaa hyökkäysliikennettä verkkotasolla.
- Dokumentoi hyökkäys: kirjaa muistiin alkamisaika, oireet ja mahdollinen hyökkäystyyppi. Tiedoista on hyötyä torjunnassa ja mahdollisessa rikosilmoituksessa.
- Älä maksa kiristäjälle: maksaminen ei takaa hyökkäyksen loppumista ja voi johtaa uusiin vaatimuksiin.
- Ilmoita viranomaiselle: vakavista tapauksista voi ilmoittaa Kyberturvallisuuskeskukselle ja tehdä rikosilmoituksen poliisille.
- Palauta palvelu tarvittaessa: jos hyökkäys on osa laajempaa häiriötä, toimiva verkkosivujen varmuuskopiointi nopeuttaa palautumista.
Lähteet
- Microsoft Security – What is a DDoS attack?
- Wiz – Types of DDoS Attacks: Volumetric, Protocol & Application
- Elisa – Mikä on palvelunestohyökkäys ja voiko niiden varalle varautua?
- Europol – Law enforcement shuts down 27 DDoS booters ahead of annual Christmas attacks
- Finlex – Rikoslaki (38 luku, tieto- ja viestintärikokset)
Usein kysytyt kysymykset (FAQ / UKK)
Mitä DDoS tarkoittaa?
DDoS tarkoittaa hajautettua palvelunestohyökkäystä (Distributed Denial of Service). Siinä verkkopalvelu tukitaan liikenteellä useasta eri lähteestä samanaikaisesti, jotta aidot käyttäjät eivät pääse palveluun.
Kuinka kauan DDoS-hyökkäys kestää?
Kesto vaihtelee suuresti. Osa hyökkäyksistä kestää vain muutamia minuutteja, kun taas toiset voivat jatkua tuntien tai jopa päivien ajan ja toistua aaltoina. Tehokas suojaus lyhentää häiriön kestoa merkittävästi.
Voiko kotikäyttäjä joutua DDoS-hyökkäyksen kohteeksi?
Tavallinen kotiliittymä joutuu harvoin varsinaisen hyökkäyksen kohteeksi, mutta kotiverkon laitteet voivat tietämättä päätyä osaksi bottiverkkoa, joka hyökkää muita vastaan. Siksi laitteiden päivittäminen ja oletussalasanojen vaihtaminen on tärkeää.
Voiko VPN suojata DDoS-hyökkäykseltä?
VPN voi piilottaa todellisen IP-osoitteesi, mikä vaikeuttaa yksittäisen käyttäjän suoraa kohdentamista esimerkiksi verkkopeleissä. Verkkosivuston suojaamiseen VPN ei kuitenkaan riitä, vaan siihen tarvitaan palvelintason DDoS-suojausta.
Maksaako DDoS-suojaus?
Monet palveluntarjoajat sisällyttävät perustason DDoS-torjunnan hosting-sopimukseen ilman lisämaksua. Laajempi, erikseen hankittava suojauspalvelu on maksullinen ja mitoitetaan sivuston koon ja riskien mukaan.