Huijausviestit eli tietojenkalasteluviestit ovat yksi yleisimmistä verkkorikollisuuden muodoista Suomessa. Niissä rikollinen esiintyy luotettavana tahona – pankkina, viranomaisena, verkkokauppana, kuljetusyhtiönä tai operaattorina – ja yrittää saada sinut paljastamaan pankkitunnukset, kertakäyttöiset vahvistuskoodit, maksukortin tiedot tai salasanan. Tässä oppaassa käydään selkeästi läpi, miten tunnistat huijausviestin ja huijaussivuston, millaisissa kanavissa kalastelua tehdään ja mitä kannattaa tehdä, jos ehdit jo klikata linkkiä tai luovuttaa tietojasi.
Mitä tietojenkalastelu tarkoittaa?
Tietojenkalastelu (englanniksi phishing, suomeksi myös verkkourkinta) on huijaustapa, jossa rikollinen lähettää viestin tai rakentaa verkkosivun, joka näyttää aidon palvelun viestiltä tai sivulta. Tavoitteena on saada uhri joko luovuttamaan arkaluonteisia tietoja tai asentamaan haittaohjelma. Kyse ei siis ole teknisestä tietomurrosta vaan ihmisen harhauttamisesta – siksi sitä kutsutaan myös manipuloinniksi tai sosiaaliseksi hyökkäykseksi.
Huijari luottaa siihen, että viesti osuu oikeaan hetkeen: odotat pakettia, maksua on erääntymässä tai tili vaikuttaa olevan vaarassa. Kun viesti herättää kiireen tai pelon, moni toimii ennen kuin ehtii ajatella. Tämä on huijauksen ydin, ja juuri siihen kannattaa opetella reagoimaan rauhallisesti.
Huijausviestin yleisimmät tunnusmerkit
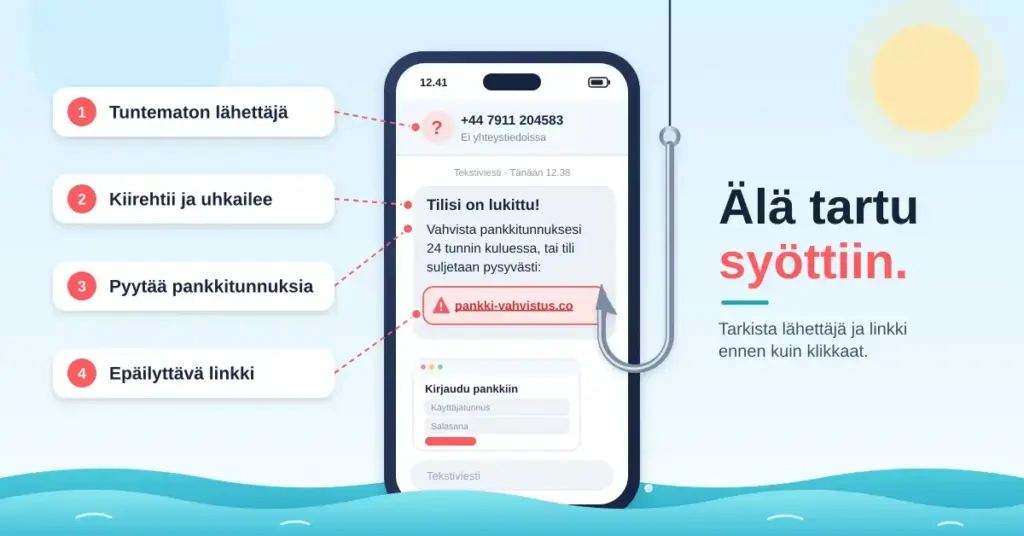
Yksittäinen merkki ei aina riitä todisteeksi, mutta useamman tunnusmerkin yhdistelmä on vahva varoitus. Nämä piirteet toistuvat lähes kaikissa kalasteluviesteissä:
Tärkeimmät kohdat
- Kiire ja uhkailu: viesti vaatii toimimaan heti tai uhkaa seurauksilla.
- Tietojen pyyntö: pyydetään pankkitunnuksia, kertakoodeja tai korttitietoja – aito taho ei koskaan tee näin.
- Outo osoite tai linkki: lähettäjän osoite tai linkin verkkotunnus ei vastaa aitoa palvelua.
- Yleinen puhuttelu: ”Hyvä asiakas” nimesi sijaan.
- Kieli ei riitä todisteeksi: tekoäly tuottaa virheetöntä suomea, joten arvioi aina kokonaisuutta.
- Varmista toista kautta: mene palveluun kirjoittamalla osoite itse tai soita viralliseen numeroon.
Kiireen ja pelon luominen
Tyypillinen huijausviesti vaatii toimimaan heti: ”tilisi suljetaan tänään”, ”paketti palautetaan” tai ”vahvista maksu 24 tunnin kuluessa”. Aito palvelu antaa yleensä aikaa eikä uhkaile. Kun viesti painostaa nopeaan toimintaan, kannattaa pyähtyä – kiire on itsessään varoitusmerkki.
Lähettäjän osoite ja puhuttelu
Tarkista lähettäjän koko sähköpostiosoite, ei pelkästään näyttönimeä. Osoite voi muistuttaa aitoa mutta sisältää ylimääräisiä merkkejä tai väärän verkkotunnuksen (esimerkiksi @posti-fi.com aidon @posti.fi:n sijaan). Yleinen puhuttelu kuten ”Hyvä asiakas” nimesi sijaan on myös tavallinen merkki, koska viesti lähetetään massana.
Epäilyttävät linkit ja liitteet
Älä klikkaa linkkiä suoraan. Vie hiiri linkin päälle (tai painä sitä pitkään puhelimessa), niin näet oikean osoitteen. Jos osoite ei vastaa sitä, mitä teksti lupaa, kyseessä on todennäköisesti huijaus. Odottamattomat liitteet – varsinkin .zip-, .exe– tai makroja sisältävät Office-tiedostot – voivat sisältää haittaohjelman, eikä niitä pidä avata.
Tietojen tai maksun pyytäminen
Tämä on tärkein sääntö: pankki, viranomainen tai Kyberturvallisuuskeskus ei koskaan kysy viestissä tai puhelimessa pankkitunnuksiasi, kertakäyttöisiä vahvistuskoodeja tai maksukortin numeroa ja turvakoodia. Jos viesti pyytää näitä tai ohjaa syöttämään ne lomakkeelle, kyse on kalastelusta. Myöskään oikea poliisi ei pyydä lähettämään rahaa tai luovuttamaan tunnuksia.
Kieliasu ei enää paljasta huijausta
Vanha neuvo oli etsiä kirjoitusvirheitä, mutta se ei enää riitä. Tekoälyn avulla rikolliset tuottavat sujuvaa ja virheetöntä suomea, joten moitteeton kieli ei todista viestiä aidoksi. Luota ennemmin kokonaisuuteen: lähettäjään, osoitteeseen, kiireeseen ja siihen, mitä viesti pyytää sinua tekemään.
Näin tunnistat huijaussivuston
Kalasteluviesti ohjaa lähes aina sivustolle, joka näyttää aidolta kirjautumissivulta. Sivuston aitouden arvioit parhaiten verkko-osoitteesta:
- Tarkista koko verkko-osoite. Katso varsinainen verkkotunnus eli osoitteen osa juuri ennen ensimmäistä kautaviivaa. https://posti.fi.maksu-vahvistus.com ei ole Postin sivu, vaan sivuston omistaa maksu-vahvistus.com.
- Varo kirjoitusvirheitä ja lisämerkkejä. Huijarit rekisteröivät osoitteita, jotka muistuttavat aitoa (esimerkiksi 0 o-kirjaimen tilalla tai ylimääräinen tavuviiva).
- Lukko tai https ei ole tae turvallisuudesta. Nykyään myös huijaussivuilla on salattu yhteys ja lukkosymboli. Lukko kertoo vain, että yhteys on salattu – ei sitä, kuka sivuston omistaa. Lisää aiheesta lukee SSL-sertifikaattioppaasta.
- .fi-pääte ei yksin takaa luotettavuutta. Vaikka suomalainen verkkotunnus vaatii rekisteröinnin, myös väärinkäytöksiä esiintyy, joten osoite kannattaa silti tarkistaa kokonaisuutena.
Jos epäilet sivua, älä syötä sinne tunnuksia. Mene palveluun kirjoittamalla osoite itse selaimeen tai avaamalla virallinen sovellus – ei viestin linkin kautta.
Missä kanavissa huijausviestit liikkuvat
Tietojenkalastelu ei rajoitu sähköpostiin. Samat tavat toistuvat kaikissa viestikanavissa:
Sähköposti
Klassinen kalastelukanava, jossa viesti jäljittelee pankin, verkkokaupan tai pilvipalvelun ilmoitusta. Oman verkkotunnuksen sähköpostissa ja webmailissa roskapostisuodatus auttaa, mutta se ei pysäytä kaikkea – lue lisää sähköpostin perusteista ja tietoturvasta.
Tekstiviestit (smishing)
Tekstiviestihuijaukset vetoavat usein pakettitoimituksiin, tulliin tai maksamattomaan laskuun. Lähettäjän nimi voidaan väärentää niin, että viesti näkyä samassa ketjussa aitojen viestien kanssa – silti linkki johtaa huijaussivulle.
Puhelut (vishing)
Soittaja esiintyy pankin, operaattorin tai viranomaisen edustajana ja yrittää saada sinut vahvistamaan tapahtuman tai lukemaan koodin. Soittajan numero voidaan väärentää. Lopeta puhelu ja soita itse palvelun viralliseen numeroon.
Some ja pikaviestimet
Kaapatuilta tai väärennetyiltä tileiltä lähetetään ”tuttujen” avunpyyntöjä tai liian hyviä sijoitus- ja arvontatarjouksia. Varmista aina toista kautta, että viesti on oikealta henkilöltä.
QR-koodit (quishing)
QR-koodi voi viedä huijaussivulle aivan kuten linkki. Varo liimattuja koodeja julkisilla paikoilla ja laskuissa, joiden alkuperästä et ole varma.
Luotettava viesti vai huijaus? Nopea vertailu
Alla oleva taulukko kokoaa, miten aito viesti ja kalasteluviesti tyypillisesti eroavat toisistaan.
Vertailu
| Piirre | Luotettava viesti | Huijausviesti |
|---|---|---|
| Puhuttelu | Puhuttelee yleensä nimelläsi | Yleinen, esim. ”Hyvä asiakas” |
| Lähettäjän osoite | Palvelun oikea verkkotunnus | Oudot merkit tai väärä verkkotunnus |
| Sävy | Antaa aikaa, ei uhkaile | Luo kiireen ja pelon |
| Linkit | Vievät palvelun viralliselle sivulle | Vievät oudolle osoitteelle tai kirjautumissivulle |
| Tietojen pyyntö | Ei pyydä tunnuksia tai koodeja viestissä | Pyytää tunnuksia, koodeja tai korttitietoja |
| Liitteet | Odotettuja, tunnettuja tiedostoja | Yllättäviä liitteitä (.zip, .exe) |
Yleisimmät huijaukset Suomessa
Kalastelun teemat vaihtelevat, mutta samat nimet toistuvat. Näissä nimissä viestejä on liikkunut runsaasti:
- Pankit. Viesti väittää tilin olevan jumissa tai maksun odottavan vahvistusta ja ohjaa ”kirjautumaan” huijaussivulle pankkitunnuksilla.
- Posti ja kuljetusyhtiöt. ”Paketti odottaa pientä tullimaksua” on yksi yleisimmistä; maksulomake kerää korttitiedot.
- Viranomaispalvelut. Omakannan, Suomi.fi:n, Verohallinnon tai poliisin nimissä lähetetään viestejä, jotka tavoittelevat pankkitunnuksia tai henkilötietoja. Viranomaiset eivät pyydä tunnuksia viestitse.
- Operaattorit ja laskut. Elisan, DNA:n tai Telian nimissä väitetään laskun olevan maksamatta tai tarjotaan hyvitystä.
- Sijoitus- ja arvontahuijaukset. Somessa luvataan nopeita tuottoja tai palkintoja; tavoitteena ovat maksut tai tunnistautumistiedot.
Jos saat tällaisen viestin, älä klikkaa linkkiä vaan tarkista asia suoraan palvelun virallisesta sovelluksesta tai puhelinnumerosta.
Näin suojaudut tietojenkalastelulta
Tunnistamisen lisäksi kannattaa pienentää vahingon riskiä ennakkoon:
- Ota käyttöön kaksivaiheinen tunnistautuminen. Vaikka salasana vuotaisi, lisävahvistus estää usein tilin kaappauksen. Katso ohje kaksivaiheisen tunnistautumisen käyttöönottoon.
- Käytä vahvoja ja eri salasanoja. Salasanojen hallintaohjelma luo ja muistaa ne puolestasi – vertailu löytyy artikkelista paras salasanojen hallintaohjelma.
- Pidä laitteet ja selain päivitettyinä ja käytä virustorjuntaa, joka varoittaa tunnetuista haittasivuista.
- Ole varovainen julkisissa verkoissa. Avoin WiFi altistaa liikenteen seurannalle; VPN-yhteys salaa liikenteen, mutta ei korvaa valppautta huijauslinkkejä kohtaan.
- Varmista aina toista kautta. Jos viesti epäilyttää, soita palvelun viralliseen numeroon tai kirjaudu suoraan sovellukseen. Lisävinkkejä luotettavan palvelun tunnistamiseen löydät artikkelista turvallisuus verkkopalveluissa.
Mitä tehdä, jos jäit huijatuksi
Jos ehdit klikata linkkiä tai syöttää tietojasi, toimi nopeasti – nopeus ratkaisee usein, saadaanko rahat pysäytettyä:
- Ota heti yhteys pankkiin. Soita pankkisi sulkupalveluun ja kerro epäillystä huijauksesta, jotta maksut voidaan yrittää pysäyttää ja tunnukset sulkea.
- Vaihda salasanat kaikkiin palveluihin, joiden tunnukset ovat voineet vuotaa, ja ota kaksivaiheinen tunnistautuminen käyttöön.
- Tee rikosilmoitus poliisille. Ilmoitus kannattaa tehdä myös silloin, kun rahaa ei menetetty, koska se auttaa poliisia yhdistämään tapauksia.
- Ilmoita Kyberturvallisuuskeskukselle. Ilmoitukset auttavat varoittamaan muita ja seuraamaan kampanjoita.
- Seuraa tilitapahtumia ja ole valmis sulkemaan kortti, jos havaitset luvattomia veloituksia.
- Hae tarvittaessa tukea. Rikoksen uhri saa maksutonta neuvontaa Rikosuhripäivystyksestä.
Pelkän viestin saaminen ei tarkoita, että laitteesi olisi saastunut. Jos et klikannut mitään etkä luovuttanut tietoja, viestin voi yleensä vain poistaa.
Yleisiä virheitä ja vääriä uskomuksia
- ”Viesti on sujuvaa suomea, joten se on aito.” Tekoäly tuottaa virheetöntä kieltä, joten kieliasu ei enää ratkaise.
- ”Osoite on https ja lukolla, joten sivu on turvallinen.” Salaus suojaa yhteyden, ei kerro omistajaa.
- ”Numero näkyy pankin nimellä, joten soittaja on pankki.” Lähettäjän nimi ja numero voidaan väärentää.
- ”Vastasin vain viestiin enkä antanut tunnuksia.” Pelkästään linkin avaaminen epäilyttävällä sivulla voi riittää, jos sivu asentaa haittaohjelman – ole silti valppaana.
Lähteet
- Kyberturvallisuuskeskus (Traficom) – Ilmoita tietoturvaloukkauksesta
- Poliisi – Tietoverkkorikollisuus ja rikosilmoitus
- Rikosuhripäivystys (RIKU) – tuki rikoksen uhrille
- Finanssiala ry – tietoa pankkihuijauksista ja turvallisesta asioinnista
- Kanta-palvelut – varoitukset Omakannan nimissä tapahtuvasta kalastelusta
Usein kysytyt kysymykset (UKK)
Mistä tunnistaa huijausviestin nopeasti?
Varoitusmerkkejä ovat kiire ja uhkailu, yleinen puhuttelu, lähettäjän osoitteen tai linkin epäsopivuus sekä pyyntö luovuttaa tunnuksia, koodeja tai korttitietoja. Useampi merkki yhdessä on vahva viite huijauksesta.
Kysyykö pankki tai viranomainen koskaan pankkitunnuksia viestissä?
Ei. Pankki, viranomainen ja Kyberturvallisuuskeskus eivät koskaan pyydä pankkitunnuksia, kertakäyttöisiä vahvistuskoodeja tai kortin turvatietoja viestillä tai puhelimessa. Tällainen pyyntö on aina merkki huijauksesta.
Onko .fi-osoite tai lukkosymboli tae turvallisesta sivusta?
Ei kumpikaan yksin riitä. Lukko kertoo vain salatusta yhteydestä, ja myös huijaussivuilla voi olla .fi-pääte. Tarkista aina koko verkko-osoite ja mene palveluun kirjoittamalla osoite itse.
Mitä teen, jos avasin huijauslinkin tai annoin tietoni?
Ota välittömästi yhteys pankkiin, vaihda salasanat, tee rikosilmoitus poliisille ja ilmoita asiasta Kyberturvallisuuskeskukselle. Seuraa tilitapahtumia ja hae tarvittaessa tukea Rikosuhripäivystyksestä.
Tarttuiko laitteeseeni haittaohjelma pelkästä viestin lukemisesta?
Pelkkä viestin lukeminen ei yleensä saastuta laitetta. Riski syntyy, jos avaat liitteen, asennat ohjelman tai syötät tietoja huijaussivulle. Jos et tehnyt näitä, viestin voi poistaa.